Master
Хосты и очередь согласования
Парк Linux и Windows на одном экране: статусы, обновления, теги GUI/LVM. Справа — уведомления: кампании и ревизии, которые ждут согласования.
Управляйте обновлениями ПО для Linux и Windows из единого центра — в любом масштабе: от дата-центра до полностью изолированных сетей.
Обзор
LSUS — это платформа для управления обновлениями всех ваших машин: рабочих станций и серверов под управлением Astra Linux, РЕД ОС, Альт, Debian, Ubuntu, AlmaLinux, CentOS Stream, Oracle Linux и Windows — в дата-центре, филиалах и полностью изолированных (air-gapped) контурах. Контролируйте соответствие из единого дашборда, согласовывайте кампании и ревизии политик, применяйте обновления в окна обслуживания, вводите новые машины в контур по PXE и доставляйте пакеты в закрытый сегмент шаттлом — без IP-канала между контурами.
Все возможностиСледите за соответствием обновлениям на всех машинах — Linux и Windows, в центре и филиалах — с единого дашборда и списка хостов. Центр уведомлений показывает, что требует решения: кампании и ревизии политик, недоступные узлы, сбои синхронизации. Разворачивайте обновления и анализируйте результаты, не теряя контроль.
Агенты сами подключаются к серверу по HTTPS — без SSH и открытых входящих портов. Начните управлять обновлениями сразу после установки агента: конфигурации и плейбуки подписываются ключом сервера (Ed25519), что исключает подмену.
Управляйте исправлениями с детальными правами доступа: 8 ролей RBAC, интеграция с LDAP/LDAPS и Kerberos SSO. Назначайте ответственных за развёртывание критических обновлений, ведите полный журнал аудита и экспортируйте события в SIEM.
Устанавливайте обновления немедленно, планируйте кампании на определённое время или автоматизируйте их в непиковые часы. Каналы testing → stable, hold-листы для критичных пакетов и расписания по группам хостов — обновления применяются тогда, когда это безопасно для бизнеса.
Каждое обновление сначала проходит фокус-группу и чек-листы, и только затем переводится в stable и раскатывается на весь парк. Групповые политики с ревизиями и раскатки волнами (precheck → apply → verify) минимизируют риск массовых сбоев.
Кампания раскатки и ревизия групповой политики не уходят в прод, пока ответственный не согласует их в консоли. Задачи приходят в колокольчик — с фильтром «ждёт согласования» — и дублируются на почту или в webhook.
Разворачивайте Astra Linux, РЕД ОС и Альт по сети: носители ISO, собственные образы, очередь неизвестных компьютеров и PXE-точки. Автоустановка через kickstart, preseed и Альт — без обхода каждого рабочего места.
Если Master нельзя соединить с интернетом даже через Edge, оператор возит рейс на флешке, SMB или SFTP. Master формирует подписанный запрос, интернет-Edge собирает бандл, Master принимает его и отдаёт квитанцию. Master ни разу не обращается к Edge.
Возможности
Единый дашборд и список хостов Linux/Windows: соответствие обновлениям, отчёты и центр уведомлений — в центре, филиалах и изолированных контурах.
Кампании установки и пакетные задания для Linux и Windows: каталог KB, одобрения, MSU — немедленно или по расписанию.
ПодробнееНовое
Колокольчик в консоли: кампании и ревизии политик ждут согласования. Фильтры по типу, почта и webhook — изменения не уходят в прод без решения.
Новое
ISO, образы и задания установки для Astra Linux, РЕД ОС и Альт. Kickstart, preseed и PXE-точки — новые машины входят в контур без ручного обхода.
Новое
Если Master и интернет нельзя стыковать по IP, обновления едут подписанным бандлом на флешке, SMB или SFTP. Master ни разу не обращается к Edge.
Как устроен рейсAD-каталог и коллекции: группируйте машины по ОС, домену и критериям, применяйте обновления к нужным узлам в масштабе.
Окна обслуживания, каналы testing → stable, фокус-группы и чек-листы — обновления попадают в прод только после проверки.
Декларативные конфигурации на Ansible: плейбуки с подписью Ed25519, карта соответствия и конструктор политик в стиле ADMX/GPO.
ПодробнееДайджест состояния парка, разбор прогонов и черновики плейбуков. Локально (Ollama) или в облаке (GigaChat, Yandex AI Studio).
ПодробнееСопоставление пакетов с базами CVE (OVAL: Debian, Red Hat, ALT, Ubuntu, SUSE, Oracle) и бюллетенями MSRC для Windows. Массовое сканирование парка.
ПодробнееКаталоги учёток, MaxPatrol, Directum RX и X-Threat — без ручной связки систем.
СмотретьИнтеграции
LDAP/LDAPS и Kerberos: единый вход и роли из корпоративного каталога.
Экспорт событий и статусов обновлений в контур MaxPatrol.
Акты тестирования обновлений — на согласование в Directum RX.
Учёт угроз и приоритетов при планировании патчей.
Архитектура
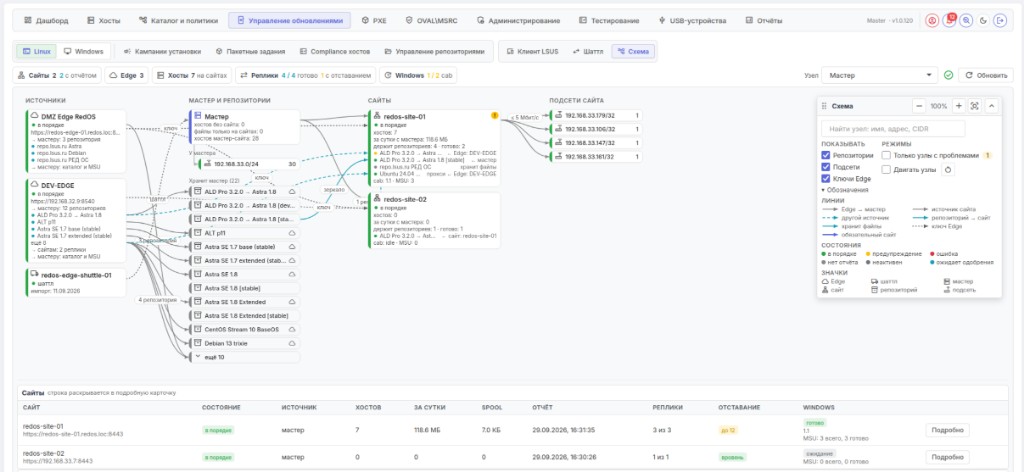
Клиенты общаются только с Master и Site. Edge связан только с Master: это периметр для загрузки и подготовки обновлений, без прямого контакта с парком АРМ и серверов.
При недоступности Site клиенты переключаются на Master (failover).
Единая точка управления: политики, каталог репозиториев, кампании, PXE, OVAL/MSRC, RBAC, отчёты и API. Связан с Site, Edge и клиентами.
Прокси-площадка для филиалов: локальный кэш и умная репликация с Master. Клиенты площадки ходят на Site (и при необходимости на Master).
Пограничный сервер в DMZ: работает только с Master. Забирает и готовит обновления на периметре — без прямого доступа клиентов к Edge.
Если Site недоступен, клиенты переключаются на Master. После восстановления канала backlog обновлений догоняется в разрешённое окно обслуживания.
Пакеты вносятся через ISO и локальные репозитории. Если контуры нельзя соединить по сети — шаттл возит обновления носителем: Master не открывает исходящих соединений к Edge.
Шаттл
Когда интернет-Edge и закрытый Master нельзя стыковать по IP, оператор переносит рейс на флешке, SMB-шаре или SFTP. Master формирует подписанный запрос, Edge в интернете качает каталог Windows, MSU, OVAL и зеркала ОС, собирает бандл — Master принимает его и отдаёт квитанцию для следующего рейса. Подписи Ed25519, ключ подтверждается по отпечатку.
Оператор готовит рейс: в очередь попадают каталог KB, зеркала, OVAL и файлы. На носитель пишется запрос.
Edge видит интернет, выполняет задачи и собирает подписанный бандл. Клиенты закрытого контура к Edge не ходят.
Master сверяет «новее / то же / старее», импортирует репозитории как локальную копию и пишет квитанцию на носитель.
Безопасность
источников OVAL-данных для анализа уязвимостей: Debian, Red Hat, ALT, Ubuntu, SUSE, Oracle.
ПодробнееПрограмма для ЭВМ «LSUS» зарегистрирована в Роспатенте — свидетельство № 2026615730 от 27.02.2026.
8 ролей — от viewer до admin, интеграция с LDAP/LDAPS и Kerberos SSO.
HTTPS на всех уровнях (TLS 1.2/1.3), без бинарных протоколов и входящих портов.
Полный след каждого действия администратора с экспортом в SIEM.
Syslog RFC 5424 (UDP/TCP/TLS) и HTTP webhook: MaxPatrol, KUMA, Splunk.
Плейбуки и конфигурации подписываются ключом сервера (Ed25519).
Тарифы
Стоимость складывается из платформы (Master, Site, Edge) и лицензий на управляемые узлы. Доступны редакции Professional и Enterprise, подписка на год или бессрочная лицензия. По программе «Ранний доступ» — скидка 30%.
Открыть калькуляторРесурсы
Парк Linux и Windows на одном экране: статусы, обновления, теги GUI/LVM. Справа — уведомления: кампании и ревизии, которые ждут согласования.
Сводка по хостам, пользователям, обновлениям и Linux-репозиториям; графики нагрузки и канал к Site.
ПодробнееAD-подобное дерево доменов, пользователей и компьютеров; коллекции ОС, роли LSUS и политики — как в оснастках GPMC.
ПодробнееМассовая установка пакетов по группам: прогресс хостов, окно обслуживания и расписание проверки.
ПодробнееAPT и DNF в одном каталоге: Astra, Альт, РЕД ОС, Debian, Ubuntu, CentOS Stream — статус, целостность и объём.
ПодробнееМассовая установка обновлений KB на рабочие станции и серверы: прогресс хостов и ближайшее окно.
ПодробнееСетевая установка РЕД ОС, Astra Linux и Альт: пресеты состава, опубликованные образы и привязка к домену.
ПодробнееСводка по хостам Linux и Windows: критичность, уязвимые пакеты и доступные обновления из баз OVAL и MSRC.
ПодробнееДайджест состояния парка и разбор прогонов — локально (Ollama) или в облаке.
ПодробнееОчередь загрузок в DMZ: OVAL, каталог Windows и зеркала дистрибутивов, включая Oracle Linux — без прямого доступа клиентов к Edge.
Интерфейс EdgeКаталог зеркал на Edge: Astra, РЕД ОС, Альт, Debian, Ubuntu, CentOS Stream — статусы, целостность и пресеты с портала.
Локальный кэш филиала: хосты площадки, репликация с Master и нагрузка на канал.
Роль Site в архитектуреОчередь задач и история рейсов: каталог KB, зеркала и OVAL едут подписанным бандлом на флешке, SMB или SFTP — без IP-канала к Edge.
Как устроен рейсLSUS (Linux System Update Server) — корпоративная платформа patch management. Она централизует проверку, тестирование и установку обновлений на парке Linux и Windows: вместо ручного обхода серверов и АРМ администратор задаёт политики, репозитории и расписания из единой веб-консоли.
Да. Это базовый сценарий: локальные репозитории, импорт пакетов из ISO, офлайн-каталог Windows. Клиенты работают с Master и Site внутри контура. Если Master нельзя соединить с интернетом даже через Edge, обновления доставляет шаттл: подписанный бандл на флешке, SMB или SFTP. Master не открывает исходящих соединений к Edge.
Сетевой Edge ходит к Master по HTTPS. Шаттл нужен, когда контуры запрещено стыковать по IP: оператор возит рейс носителем. Edge в интернете качает каталог KB, MSU, OVAL и зеркала, собирает бандл; Master принимает его как локальную копию и отдаёт квитанцию. Бандл подписан Ed25519, ключ подтверждается по отпечатку. Подробный цикл — в руководстве.
Astra Linux, РЕД ОС, Альт, Debian, Ubuntu, Kubuntu, AlmaLinux, CentOS Stream, Oracle Linux и Windows 10/11, Server 2012 R2–2022. Для Linux используются APT, DNF/YUM и APT-RPM; для Oracle Linux — пресеты yum.oracle.com (BaseOS, AppStream, CodeReady) и линейки repo.lsus.ru. Для Windows — агент с Windows Update API и офлайн-каталогом KB.
Это процесс применения обновлений для закрытия уязвимостей, исправления ошибок, улучшения функциональности и поддержания производительности. LSUS автоматизирует весь цикл: от анализа уязвимостей (OVAL/MSRC) до тестирования, согласования и плановой раскатки.
Master — центр управления и точка, к которой подключаются клиенты. Site — кэш и репликация для филиалов: клиенты площадки ходят на Site (и при необходимости на Master). Edge — периметр в DMZ, связан только с Master и не обслуживает клиентов. При недоступности Site клиенты переключаются на Master.
Да. Программа для ЭВМ «LSUS (Linux System Update Server)» зарегистрирована в Роспатенте, свидетельство № 2026615730 от 27.02.2026.
Ревизии групповых политик и кампании раскатки можно отправить на согласование. Ответственный видит их в центре уведомлений (колокольчик), фильтрует «ждёт согласования» и принимает решение. Дубли уходят на почту или в webhook.
Да. Модуль PXE загружает ISO на точки, собирает образы и запускает задания установки для Astra Linux, РЕД ОС и Альт. Поддерживаются kickstart, preseed и автоустановка Альт; неизвестные компьютеры попадают в очередь PXE.
Следующие шаги
Выберите удобный формат: демонстрация на стенде или расчёт стоимости под ваш парк. Заявка уходит на info@lsus.ru — ответим в рабочие часы.
Соберите оценку в калькуляторе — заявка на КП уйдёт с выбранными параметрами лицензий.
Открыть калькуляторИли напрямую: info@lsus.ru · +7 995 437-14-87